Ваш заказ: 0 ед. техники »
Новости
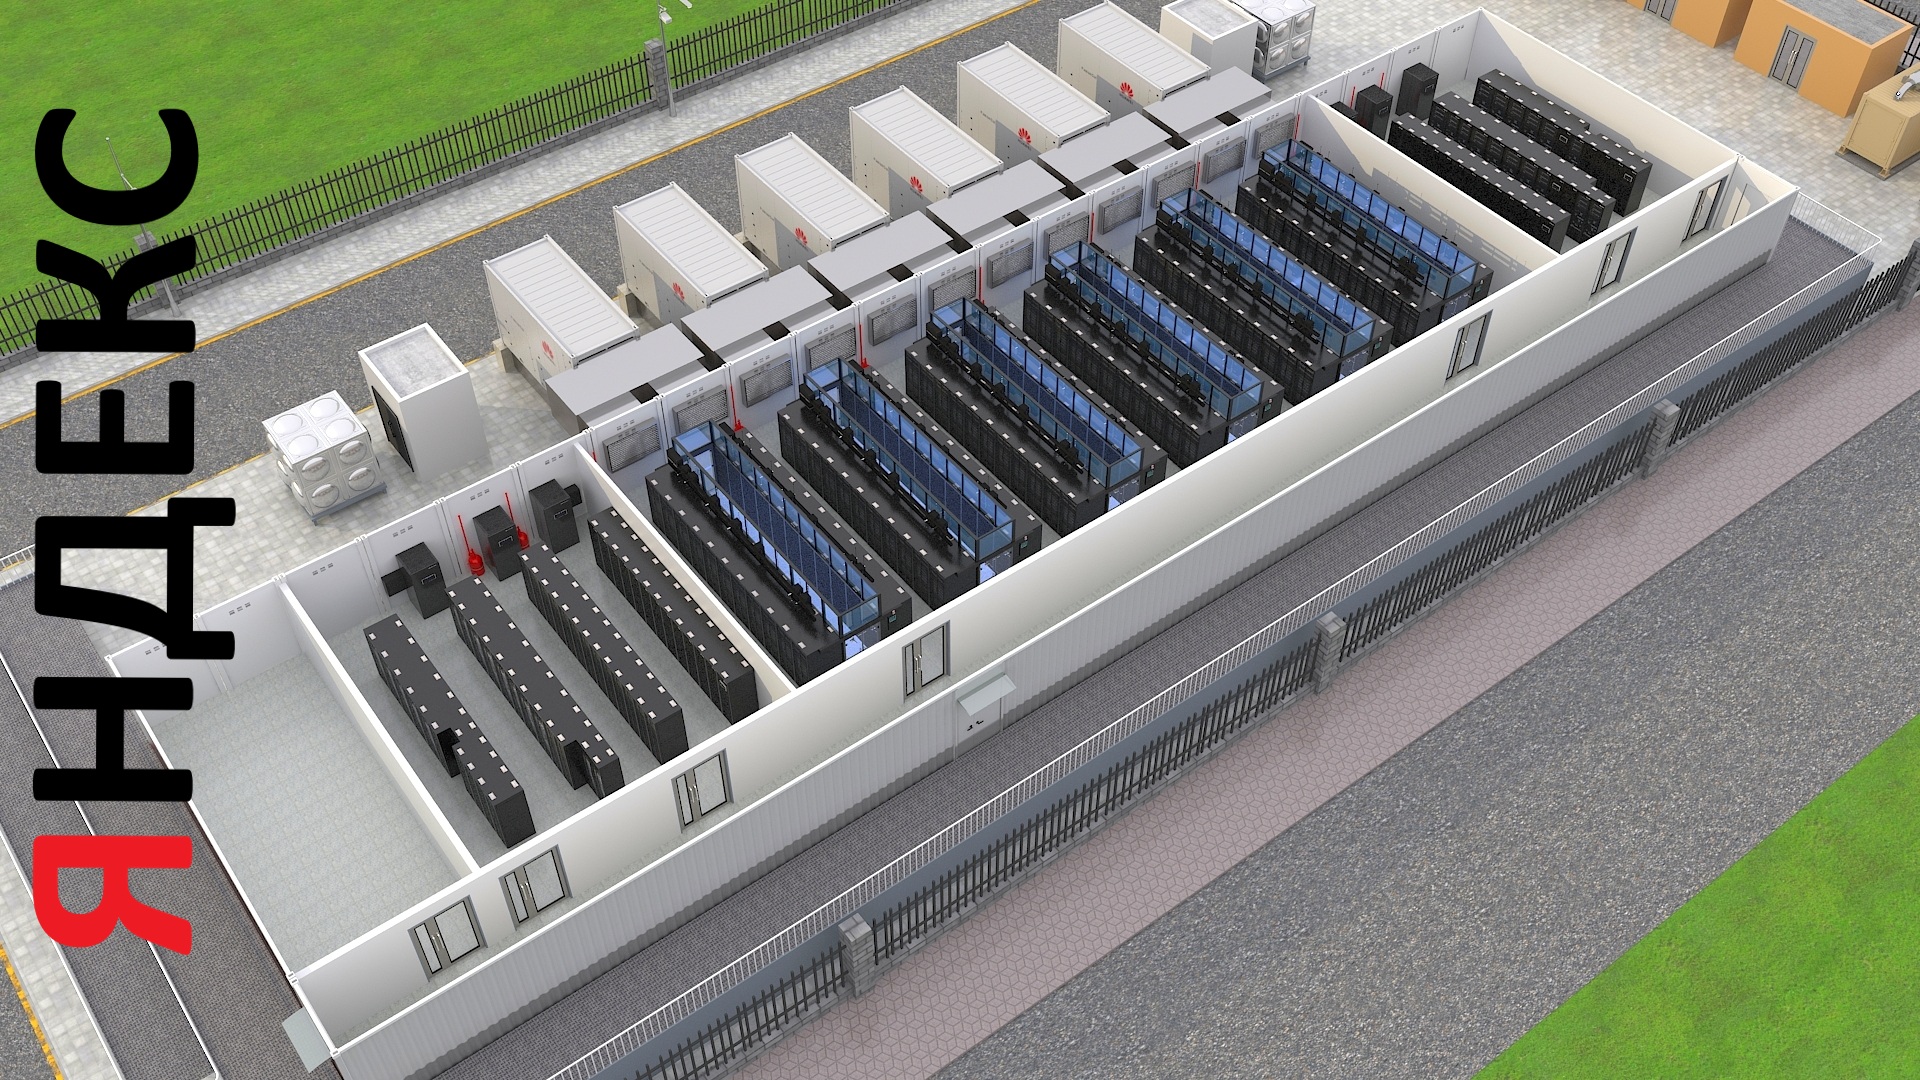
Концепция развития единого информационного пространства на базе распределённых центров ЦОД представляет собой совокупность информационных ресурсов, разработанных, изготовленных и эксплуатируемых на основе единых принципов, по общим правилам, с применением единых методов (технологий) и унифицированных средств с использованием технологию ЦОД (центр обработки хранения данных) с использованием облачных информационных технологий, искусственного интеллекта и технологий обработки больших данных. Российская Федерация обладает реальными возможностями для того, чтобы стать одним из ведущих государств мира в области развития и использования самых передовых технологий: обеспечение работы онлайн-сервисов, сайты, мобильные приложения, банковские системы, госуслуги, стриминг, соцсети, интернет-магазины — всё это физически работает на серверах в ЦОД. Облачные вычисления ЦОД — основа облачных провайдеров. Они предоставляют аренду виртуальных машин, хранилищ, баз данных, платформ для разработки (IaaS, PaaS, SaaS). Хранение и обработка больших данных, аналитика, бизнес-аналитика, машинное обучение, искусственный интеллект, научные расчёты требуют больших вычислительных мощностей и надёжного хранения данных. Резервное копирование и восстановление ЦОД используются для backup’ов и disaster recovery: если основной сервер выходит из строя, данные и сервисы можно восстановить из другого ЦОД. Аутсорсинг ИТ и colocation, Компании могут не строить свой ЦОД, а арендовать стойку или сервер у провайдера. Это снижает капитальные затраты и позволяет сосредоточиться на бизнесе. Безопасность и соответствие требованиям ЦОД обеспечивают физическую защиту, контроль доступа, видеонаблюдение, резервное питание. Масштабируемость и экономическая эффективность В ЦОД проще наращивать мощности, эффективнее использовать энергию и охлаждение, чем в распределённых офисных серверных. Это снижает CAPEX и OPEX. Поддержка новых технологий Edge-вычисления, IoT, 5G, автономный транспорт, промышленная автоматизация — всё это требует вычислительных ресурсов, приближенных к пользователю или устройству. Для этого строят распределённые и периферийные ЦОД.
Распределенные центры обработки данных (ЦОД) проектирование и строительство, поставка серверного оборудования ИИ серверов ( В300 Nvidia, Supermicro, Dell, Lenovo), поиск площадей для ЦОД Яндекс Сбер Т2 Ростелеком. Строительство энергоцентра для ЦОД на базе газопоршневых, газотурбинных электростанций и системы накопления энергии СНЭ.
info@euronato.ru
+7 (495) 979-05-44
+7 (901) 514-24-84
Создание распределённой инфраструктуры и резервных мощностей ЦОД на независимых площадках, с распределённым децентрализованным размещением серверного оборудования для обработки и хранения данных с развитой инфраструктурой и энергетикой мощностью 50 МВт и 100 МВт, с оперативным переносом сервисов на резервные площадки для защиты данных, как результат переосмысливания современных подходов к проектированию и строительства ЦОД в период военных действий. Услуги проектирование и строительство новых ЦОДов для Сбера Яндекс Т2 Ростелеком Росатом с учетом защиты от ударов БПЛА и средств воздушного нападения, постройка запуск аренда ЦОД под ключ с серверными станциями и графическими ускорителями Nvidia B300 с газовой автономной энергетикой, создание проекта распределённой системы строительства ЦОД включая резервные, реализация концепции распределённых микроЦОД для создания устойчивой системы обработки и хранения информации. Создание территориально-распределенных ЦОД (ТРЦОД) — это ИТ-инфраструктурный комплекс, который объединен в единое целое общим информационным полем. Единая платформа хранения и обработки данных позволяет осуществлять обработку и хранение больших объемов информации с использованием облачных технологий и распределенных вычислений в интересах ИИ искусственного интеллекта в интересах заказчиков с ответом на новые запросы защиты ЦОД от военных ударов. Исходя из критериев защиты ЦОД в условиях войны, можно сформировать основные требования к ТР ЦОД военного времени: отказоустойчивость (способность выполнять требуемые функции после отказа одного или нескольких компонентов ЦОД); непрерывность функционирования (сведение к минимуму годового времени простоя); высокая доступность (сохранение работоспособности при заданных условиях в данный момент времени или в течение заданного интервала времени); катастрофоустойчивость (устойчивость к воздействию средств поражения противника, а также техногенных аварий и природных катаклизмов); информационная защищенность (предотвращение угроз безопасности информации организационными и техническими способами). В настоящее время отечественная стандартизация ЦОД находится на начальном этапе своего развития, касающиеся инженерной инфраструктуры (ИИ), однако отечественные технические требования к ЦОД до сих пор в полном объеме не сформулированы. По этой причине в качестве методологической основы для нормирования отказоустойчивости российских ЦОД, сравнения их функциональности, мощности и прогнозируемой готовности все еще применяются
Типовой состав ИИ ЦОД включает следующие основные системы: электроснабжения, холодоснабжения, отопления, вентиляции и кондиционирования воздуха, автоматизированную систему диспетчеризации и управления, структурированную кабельную систему, пожарную сигнализацию, автоматическое газовое пожаротушение. Также к ИИ относятся охранно-тревожная сигнализация, система контроля доступа, видеонаблюдение и т. д. Надежное и бесперебойное функционирование всех инженерных систем и оборудования ЦОД является залогом работоспособности ИТ-инфраструктуры и развернутых на ее ресурсах автоматизированных систем военного назначения. Информационно-технологическая инфраструктура центра обработки данных — это совокупность комплексов аппаратных, программных и телекоммуникационных средств автоматизированных информационных систем, размещенных в ЦОД и обеспечивающих предоставление информационных, вычислительных и телекоммуникационных ресурсов, возможностей и услуг потребителям. Стандартная архитектура инфраструктуры ИТ ЦОД приведена на рисунке: аппаратные средства ИТ-инфраструктуры ЦОД можно разделить на следующие основные типы. Высокопроизводительные серверы, являющиеся основой информационно-технологической инфраструктуры и обеспечивающие выполнение основных функций ЦОД по обработке и хранению информации, позволяя разместить на относительно небольшой площади мощные вычислительные ресурсы. Важнейшие требования к серверному оборудованию — высокая производительность, отказоустойчивость, масштабируемость, простая управляемость и минимально возможное энергопотребление. Основными вариантами организации серверной инфраструктуры на сегодняшний день являются применение технологий виртуализации, а также выделение физических серверов для размещения информационных ресурсов. Системы хранения данных (СХД) предназначены для надежного хранения и быстрого предоставления доступа к информационным ресурсам. СХД представляют собой аппаратно-программные комплексы, позволяющие обеспечивать подключение сотен серверов и выделение необходимого дискового пространства из единого пула. Современная SAN-топология (Storage Area Network) обладает высокой производительностью и масштабируемостью, обеспечивает многоуровневое хранение данных, а также позволяет избежать нагрузки на локальную сеть ЦОД путем организации доступа серверов к ресурсам СХД посредством собственной сети SAN. Системы хранения данных на ленточных накопителях обладают значительно более низким быстродействием и используются лишь в целях архивирования и резервного копирования данных. Наиболее распространены следующие интерфейсы СХД: iSCSI (или IP-SAN), Fibre Channel (FC) и Fibre Channel over Ethernet (FCoE). Телекоммуникационные средства обеспечивают взаимосвязь между всеми элементами ИТ-инфраструктуры ЦОД, а также реализацию обмена данными с пользователями, включая магистральное соединение с провайдером.
Следующим важным компонентом ИТ-инфраструктуры ЦОД является инфраструктурное и прикладное программное обеспечение, в том числе реализующее технологии виртуализации и облачных вычислений. Именно популяризация облачной парадигмы сделала возможной воплощение в жизнь концепции программноопределяемого ЦОД (Soft ware Defi ned Data Center), в которой все ключевые компоненты ИТ-инфраструктуры (СХД, вычислительные и сетевые ресурсы) виртуализированы. Такой подход позволяет интегрировать в едином вычислительном поле оборудование различных производителей, равномерно распределяя текущую нагрузку независимо от особенностей физической ИТ-инфраструктуры, исключает проблемы совместимости программного обеспечения и создает благоприятные условия для оптимального использования всех ресурсов ЦОД. Отдельного внимания заслуживает система информационной безопасности современного центра обработки данных, включающая межсетевые экраны, криптомаршрутизаторы и различные средства предотвращения компьютерных атак, которую зачастую также относят к ИТ-инфраструктуре. Особенную важность система информационной безопасности приобретает в случае программно-определяемого ЦОД, требуя четкой координации в части виртуализации всех видов ресурсов и телекоммуникации. Очевидно, что грамотный выбор инженерной и информационно-технологической архитектуры позволяет повысить надежность региональных ЦОД и отказоустойчивость ТР ЦОД в целом, обеспечивая доступность информационных и вычислительных ресурсов в интересах органов военного управления. Катастрофоустойчивость ТР ЦОД ВС РФ реализуется путем размещения в различных регионах Российской Федерации его элементов, представляющих собой отдельные ЦОДы, с удалением их друг от друга на безопасное расстояние и объединением в единую систему по определенной схеме. Интегрирование региональных элементов в ТР ЦОД осуществляется посредством каналов ведомственной сети передачи данных на основе технологий DWDM* и IP/MPLS**. Надежная высокоскоростная межцодовая сеть связи построена на DWDM-оборудовании одного из ведущих российских производителей и позволяет обеспечить в одной паре оптических волокон десятки высокоскоростных каналов передачи данных. Технология IP/MPLS дает возможность построения магистральной двухуровневой высокопроизводительной телекоммуникационной сети. В такой сети MPLS реализует способ передачи данных, основанный на коммутации внутрисетевого трафика по прикрепленной к пакету данных специальной метке. Благодаря этому повышается надежность сети передачи данных и существенно увеличивается ее пропускная способность, предоставляется возможность создания изолированных виртуальных каналов ведомственной опорной сети, функционирующих независимо от среды распространения сигнала и инкапсулирующих различные протоколы передачи данных. Иными словами, MPLS не заменяет IP-маршрутизацию, а работает поверх нее, значительно ускоряя пакетную обработку. Применение туннельного шифрования, а также запрет приема пакетов и информации о маршруте от непроверенных источников повышают безопасность передачи информации в IP/MPLS-сетях.
 © Euronato,